
完美收官|OWASP中国区域安全论坛-西安站
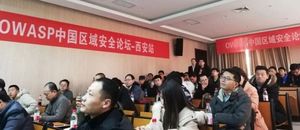
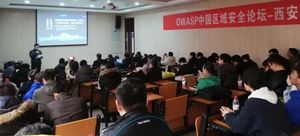
由OWASP中国主办,陕西省大数据集团、四叶草安全联合承办的“OWASP中国安全论坛-西安站”于2019年1月11日在西安电子科技大学完美收官,分享技术干货,交流前沿技术,共享研究成果。为2019年陕西区域信息安全行业交流打响了第一炮。


本场安全论坛特别力邀OWASP中国副主席王颉博士、陕西省大数据集团副总白峰、四叶草安全副总董小敏、陕西省信息网络安全协会秘书长淡战平、西安电子科技大学孙蓉教授致辞,吸引了来自陕西、北京、山西、深圳地区华为、中兴、锐捷、360、绿盟、汇丰银行、启明星辰、胡门、山石等众多行业安全专家和安全爱好者莅临本场活动。
本次活动的议题紧密围绕“聚焦信息安全、加强区域交流”的主题,在活动上半场,由OWASP中国副主席王颉博士和西安电子科技大学刘雪峰副教授分别对软件供应链安全以及大数据生命周期隐私问题探究进行了深入讲解和探究,系统的介绍了OWASP全球知名安全项目研究成果、软件安全开发生命周期以及大数据隐私保护的前沿学术成果。
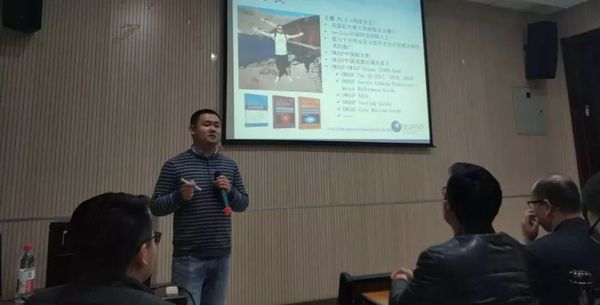
王颉博士议题分享
OWASP中国副主席兼成都区域负责人,英国拉夫堡大学网络安全博士,SecZone开源网安创始人之一。自2009年加入OWASP全球安全组以来,先后主持、参与和独立开展了“OWASP Top 10”、“OWASP Mobile Top 10”、“OWASP OpenSAMM”、“OWASP安全编码规范快速参考指南”、 “OWASP Code Review”等数10个OWASP中国分部项目,在行业内积极推广软件安全开发(S-SDLC)的意识普及和技术实践。
从软件供应链安全的维度看待软件安全开发
近年,全球行业对软件供应链安全问题开展广泛研究;而我国也在今年对软件供应链安全特别关注。软件供应链安全的核心问题之一是如何在软件开发过程中保障部件的安全。本议题从管理、技术、人员多个维度,探讨如何利用OWASP全球开源的项目成果,帮助软件供应链上的相关研发企业在软件开发生命周期中尽可能为软件供应链安全提供保障和支持。
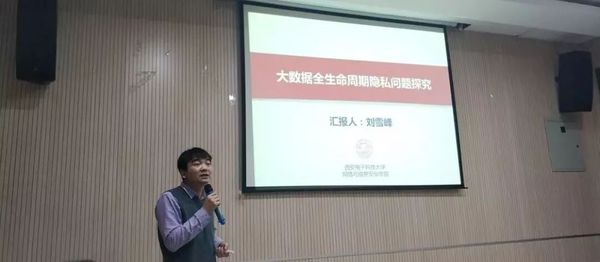
刘雪峰教授议题分享
副教授,硕士生导师,西安电子科技大学网络与信息安全学院。主要从事于数据隐私研究,主持并参与10余项信息安全国家重点研发计划、国家自然科学基金重点项目、国家自然科学基金项目、博士后基金等。第一作者在CCF 推荐A类期刊IEEE TPDS、A类会议IEEE INFOCOM、中科院分区二区期刊IEEE TSC等重要期刊和会议上发表学术论文10余篇。
 大数据全生命周期隐私问题探究
主旨为大数据全生命周期中隐私相关问题探究。重点介绍其在数据存储、数据处理以及数据交换等过程中,面临的隐私与安全风险。从学术角度上,阐述以及分析相应解决方法。
论坛间隙,会务组为大家准备了丰盛的茶歇水果以及丰富的奖品。
而在下半场关于甲乙方安全的两个议题中,由OWASP中国陕西区负责人同时也是陕西省大数据集团的信息安全专家任博伦对甲方安全运维进行了深入浅出的系统介绍,并分享了两个关于OWASP最知名以及最新的两个安全工具项目。最后四叶草安全服务团队渗透团队新秀悟空从安全乙方角度分享了两个高难度高技巧的渗透项目,与会人员积极参与互动,会场效果热烈。
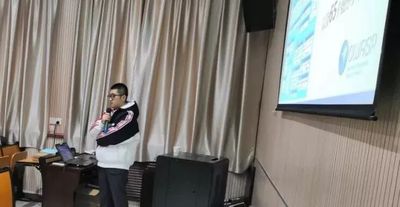
信息安全专家任博伦议题分享
陕西省大数据集团公司信息安全专家,RHCA、CCIE、HCIE、CISP持证人,常年从事甲方安全运维,信息安全体系建设,多次参与ISO27001、等保、ITIL等相关管理体系的评估。
 OWASP AppSec最新工具项目分享
在2018年10月12日结束的OWASP AppSec USA 2018大会中,一些新的OWASP工具类项目在大会上得到了展示。此次会议将把本人对一些最新项目的初步研究以及针对甲方需求切实结合的项目经验进行分享,以此帮助大家更好的了解甲方安全运维。
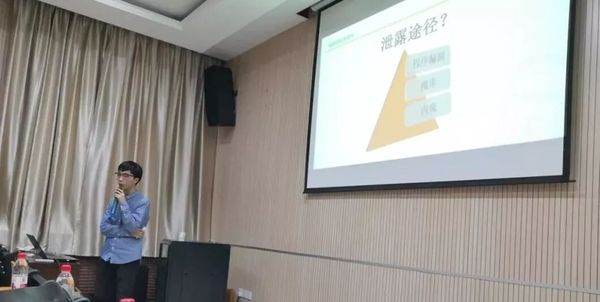
渗透新秀wkong议题分享
信息安全专家,专注于web渗透领域,挖掘过国内众多开源软件的0day,高产量0day挖掘者,擅长web渗透和代码审计、熟悉渗透测试各项流程及规范,熟悉脚本开发及waf绕过。
以乙方安全的视角谈数据安全
过去的一年是个数据泄漏年,每隔几个月就会爆出千万级甚至亿级数据泄漏事件,似乎在宣告一个事实:数据即金钱!在这个数据可变现为金钱的时代,在黑灰产业链盛行的时代,数据安全的被动防御能力已远远无法应对当前数据窃取或破坏的自动化/半自动化的攻击手段,只有站在攻击者的视角变被动为主动的数据防御理念,并通过不断提高数据安全能力才能有效应对这些黑客攻击。
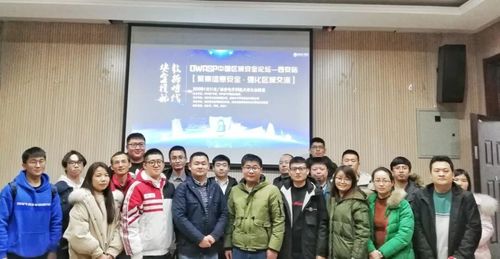
论坛分享的最后,由来自OWASP中国陕西区负责人任博伦概括总结了今天的分享内容,对分享嘉宾致以感谢的同时,也为在场的信安行业从业者一同展望未来的机遇。


OWASP_CHINA
应用软件安全研究平台
2019
ON THE WAY
点击“阅读全文”下载议题资料!
