
完美落幕|OWASP中国区域安全论坛-北京站
北京
第一站
OWASP 2019 首发站
2019年1月12日,OWASP中国北京区域安全论坛暨2019首届北京企业信息安全建设沙龙于北京民族园智选酒店成功举办。

本次北京论坛,参会人员近200人,座无虚席!本次沙龙以“企业信息安全建设”为主题,围绕企业信息安全建设、S-SDLC的实施、SRC的搭建和运营、数据安全、企业安全部门的价值和定位等热点话题展开激烈讨论和交流。

精彩瞬间
漂亮小姐姐
漂亮小姐姐
腼腆小哥哥

参与人员
各个行业的企业信息技术部负责人、信息安全负责人以及各安全团队、安全研究机构的人员参与了本次沙龙,通过会议讨论和交流,可以看出,信息安全已经在各行各业中开始得到重视,企业信息安全建设已经普及并日趋完善。
(部分参会企业名单,排名不分先后)

向上滑动阅览
中央电视台
华为
中原银行
亿联银行
朝阳网安
公安部一所
公安部十五所
瓜子二手车
国泰君安
国网电力
海尔
华夏银行
借贷宝
京东
毕马威
拉勾网
联通
神州优车
神州租车
首钢
顺丰商业
途游
小米
阳光保险
宜人贷
宜信
亿联银行
光大银行
中国海油
中国科学院
中国网安
中铁

会议回顾
本次沙龙设立了三个议题和一个大咖面对面公开讨论环节,通过大家的提问和交流,现在大部分企业单位的问题还是停留在怎么选好人、怎么选好工具、怎么设定好的流程,安全人在企业的价值和自我定位,工具怎么用好,怎么用在合适的场景,流程的落地问题,就以上问题一一给各位做了解答,无论是OWASP中国副主席王颉的企业安全建设还是漏洞盒子的SRC运营,还是来自安恒信息的比较热门的S-SDLC的最佳实践,给各位嘉宾提供了较好的参考。OWASP中国北京分会负责人张坤从主动和被动两个维度分析了企业信息安全的价值体现和整体推动效果,从合规驱动和事件驱动分析了信息安全人员和团体的价值体现和自我定位,针对嘉宾对安全组织架构的困惑,也借鉴国外成熟信息安全组织架构分析了国内安全的成长过程和发展方向。
王 颉
OWASP中国副主席
OWASP,以开源的方式支撑企业应用安全体系化建设
针对国外应用安全行业有关“把安全左移”的发声和国内安全行业重视S-SDLC和DevSecOps的落地实践机遇,王颉博士从S-SDLC的角度分享了企业开展应用安全体系建设的思路与方法;并从人员意识培训、流程实践落地、工具应用三个维度,介绍了企业在软件安全开发相关环节中能直接从OWASP社区获得的成熟项目及每个项目的价值。
杨廷锋
安恒信息安全研究院的研究员
全生命周期开发安全的旧瓶与新酒
整个议题首先从乙方传统交付的全生命周期开发安全切入,总结了在服务过程中遇到的难闭环、难接受、投入大、数据化低的问题,以及所导致的方案难落地问题。之后通过对目前的软件开发领域的DevOps技术革命以及DevSecOps技术理念进行介绍分析,总结出优化全生命周期开发安全的交付方案的思路。思路基本上从工具化、自动化、数据化、流水线化、基线化五个角度,结合开发人员体验去优化整体方案。
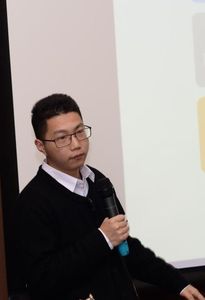
来 勇
漏洞盒子的SRC产品负责人
企业SRC如何赢在起跑线
企业安全建设在经过了防火墙,渗透测试,红蓝对抗等等方案后,企业SRC凭着测试灵活,成本低,见效快的特点迅速被各行业的企业所接受。如何让企业创建的SRC能够以良性健康的形式开展,我们分享了SRC系统的基本组成部分,SRC运营的基本方式方法。通过简单易懂的方法论,让企业在安全建设的道路上起步更见稳健。
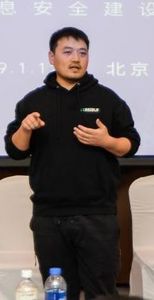

大咖面对面


特别感谢
感谢方owasp中国、安恒信息、漏洞盒子为到场嘉宾准备的一百多份礼物呦~
2019,我们来了
OWASP_CHINA
应用软件安全研究平台
会议资料下载,请点击阅读全文~