
圆满结束 | OWASP中国四川区域安全沙龙
2021年5月21日,由OWASP中国主办,啪哒网安加学院、OWASP中国四川区域、DevOps社区承办的“OWASP中国四川区域安全沙龙暨2021软件开发安全与效能技术论坛成都站”在成都顺利开展。本次沙龙邀请到OWASP中国副主席王颉博士、OWASP中国四川区域负责人/思特沃克中国区信息安全团队负责人马伟、Global Payments安全攻防技术负责人王晓飞、Elastic开发者布道师刘征、JFrog中国高级架构师李威等行业大咖汇聚一堂。

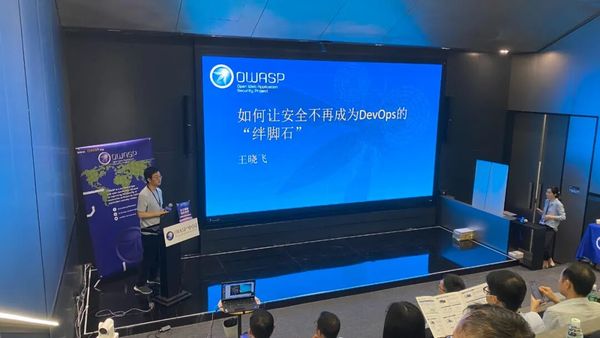
Global Payments安全攻防技术负责人王晓飞率先带来的演讲对如何让安全不再成为DevOps的"绊脚石"提出建议。从安全下沉,安全自动化和安全培训三个方面探讨在满足SDL的基础上如何改进安全流程,安全技术和安全工具,以适应快速迭代的开发模型,消除安全和开发运维和隔离,统一关注点,提升团队和产品的效率,形成一种最佳的DevSecOps实践方法,最终达到更快发布和更新产品,并能把安全嵌入到产品中。
01

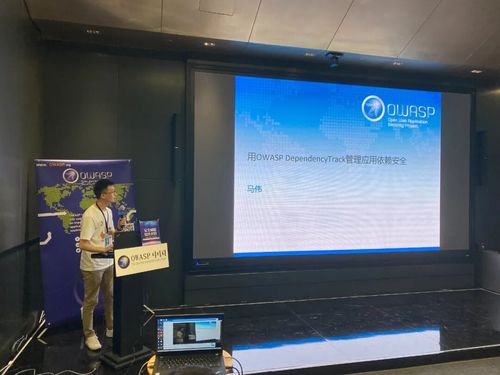
随后OWASP中国四川区负责人马伟做出议题分享,他表示应用程序与第三方组件或库紧密连接,那么第三方组件或库的安全与否,也与应用安全密不可分,因此管理好应用依赖安全也是不可忽视的。本次演讲通过对OWASP Dependency Track项目的介绍,与大家分享了依赖安全管理经验。
02

短暂茶歇后,JFrog中国高级架构师李威和Elastic开发者布道师刘征逐一进行分享演讲。

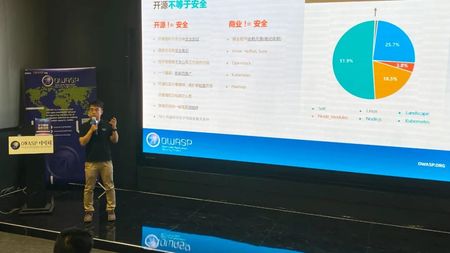
JFrog中国高级架构师李威的分享主题是"企业如何进行开源软件治理"。随着开源软件的广泛使用,如何在企业内部进行开源软件治理的建设,如何在规避漏洞风险的同时,不降低研发效率,就成为了企业的一项挑战。本次分享讲解了实际案例,包括了开源软件治理的挑战和开源软件治理“四步法”。更在演讲最后的问答环节为提问的观众耐心地解答专业问题,所讲句句到题,让人受益匪浅。
03

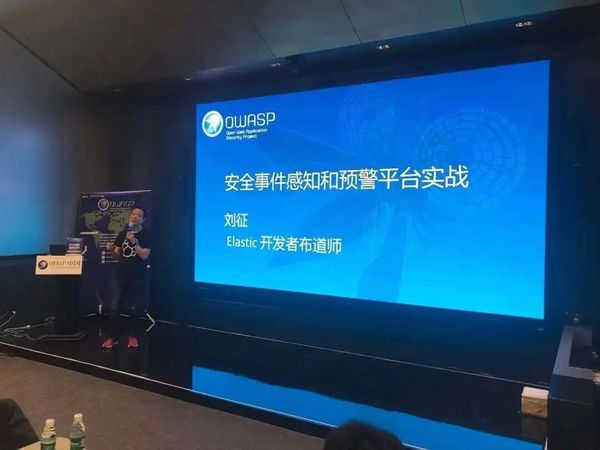
Elastic开发者布道师刘征的演讲详细介绍了当前业界流行的安全攻击和威胁框架,以及如何设计可重复使用的威胁狩猎流程,如何实施基于网络行为特征定义的自动化威胁狩猎,并介绍大数据搜索和规格的挑战和最佳实践做法。
04

最后的圆桌论坛,主持人宋荆汉(啪哒网安加学院院长)与诸位嘉宾基于自己的从业经验和专业,提取干货,分享自己的观点和技术技能。
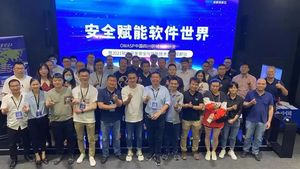

纸上得来终觉浅,绝知此事要躬行。后续OWASP中国会与各区域联动,推出多场技术论坛。欢迎大家参会,进行深入探讨和观点碰撞!
扫码关注我们
获取更多资讯
点击阅读原文,下载会议资料