
ASC 移动物联网安全高峰论坛在深圳成功举办
2016 年 10 月 25 日至 26 日,由 SecZone 互联网安全研究中心 主办, ASC 应用安全联盟、OWASP 中国、CSA 大中华区、移动互联网安全技术国家工程实验室 共同指导的 「ASC 移动物联网安全高峰论坛」 在深圳成功举办。本届论坛以"移动物联网安全"为核心主题,规模约 400 人,以"主题论坛 + 展览 + 会前高端培训"的复合形式,为行业技术专家、企业安全负责人与研究机构搭建了一个技术分享、交流与发布的专业平台。
聚焦移动物联网安全前沿
随着移动互联网与物联网的加速融合,移动金融、智能家居、车联网等新业态快速兴起,传统安全防护手段正面临前所未有的挑战。本届论坛紧扣这一背景,围绕 移动安全、移动物联网连接技术、云安全、物联网硬件安全、芯片安全 等前沿方向,深入探讨万物互联时代的安全技术趋势与最佳实践。
论坛设置三大平行分论坛,分别从不同维度切入行业痛点:
移动物联网安全论坛:聚焦移动物联网安全技术发展,为行业技术大牛提供技术分享、技术交流与成果发布的舞台;
应急响应分论坛:面向企业应急响应中心(SRC)建设,从国际视角分享移动物联网领域安全事件与用户隐私数据泄露的快速响应体系建设最佳实践;
安全软件开发生命周期(S-SDLC)分论坛:从软件全生命周期角度,围绕移动物联网软硬件产品的安全开发流程、安全设计理念与安全测试方法,为厂商与开发者提供可落地的产品开发思路。
国内外专家精彩分享
本届论坛邀请到多位来自国内外产业界与学术界的重量级嘉宾,带来覆盖移动安全、车联网、云安全与敏捷安全开发的深度议题:
王康(阿里巴巴集团 IoT 安全研究实验室安全专家)围绕物联网安全前沿研究进行分享;
李建蒙(HPE Security & Trust Office 安全架构师,CISSP)以《如何安全地做敏捷开发?》为题,结合在瀑布与敏捷流程中构建安全开发流程的多年实战经验,系统介绍如何在敏捷发布的每个阶段提升产品安全性;
Ajin Abraham(IMMUNIO 产品安全顾问、OWASP Xenotix 与 MobSF 作者)演示如何通过 Mobile Security Framework(MobSF) 简化移动应用安全评估,实现 Android/iOS 应用的静态、动态与 Web API 自动化测试;
王建(车载网络安全专家、清华大学汽车工程系博士)从架构层剖析车载网络安全问题来源、资产与漏洞、威胁与风险评估,并介绍入侵检测在车载网络中的应用;
华保健(通付盾移动安全实验室主任、中国科学技术大学博士)在《移动应用安全新技术》中分享通付盾在移动金融、智能家居等场景下的安全研发实践;
Ken Doughty(澳大利亚某大型银行企业风险管理专家,CISA/CRISC 等)通过企业安全案例,探讨新兴技术(移动、云、物联网)环境下的组织安全治理;
Steve Kosten(Cypress Data Defense 安全顾问、OWASP Denver 分会负责人)分享《Integrating Security into an Agile Rapid Deployment Lifecycle》,讲解如何借助动态与静态评估工具在敏捷快速部署环境中有效注入安全;
Frank Yam 教授(ISACA International 国际副主席、香港知名信息安全学者)在《How can Security Professionals Survive in the Cloud Computing Era?》中,系统梳理云计算风险框架与信息安全从业者的应对策略。
会前高端培训赋能实战
除主论坛外,大会于 10 月 23–24 日开设为期两天的会前高端培训 《WebSecNinja: Master the Lesser Known Web Attacks》,由 Ajin Abraham 亲自授课。课程聚焦鲜为人知却危害显著的 Web 攻击技术——包括盲注 RCE、mXSS、rPO XSS、SSRF、盲注 XXE、Reflected File Download(RFD)、SOME、NoSQL 注入、服务端模板注入(SSTI)等,并涵盖 REST API 自动化测试实践,帮助参会者在红队渗透与安全评估中掌握" next level"的实战能力。
共建开放协作的安全生态
作为由 ASC 应用安全联盟、OWASP 中国等权威组织联合指导的年度技术盛会,本届高峰论坛延续了"开放、中立、协作"的社区基因,连接了从芯片、硬件、连接到云端与应用的完整安全链条,也为国内外安全研究者与中国产业界架起了一座务实交流桥梁。
未来,ASC 应用安全联盟与 OWASP 中国将继续携手产业伙伴,围绕移动物联网、云安全、AI 安全等新兴方向,推动行业基准共建、技术交流与人才培养,为数字时代的应用安全贡献力量。
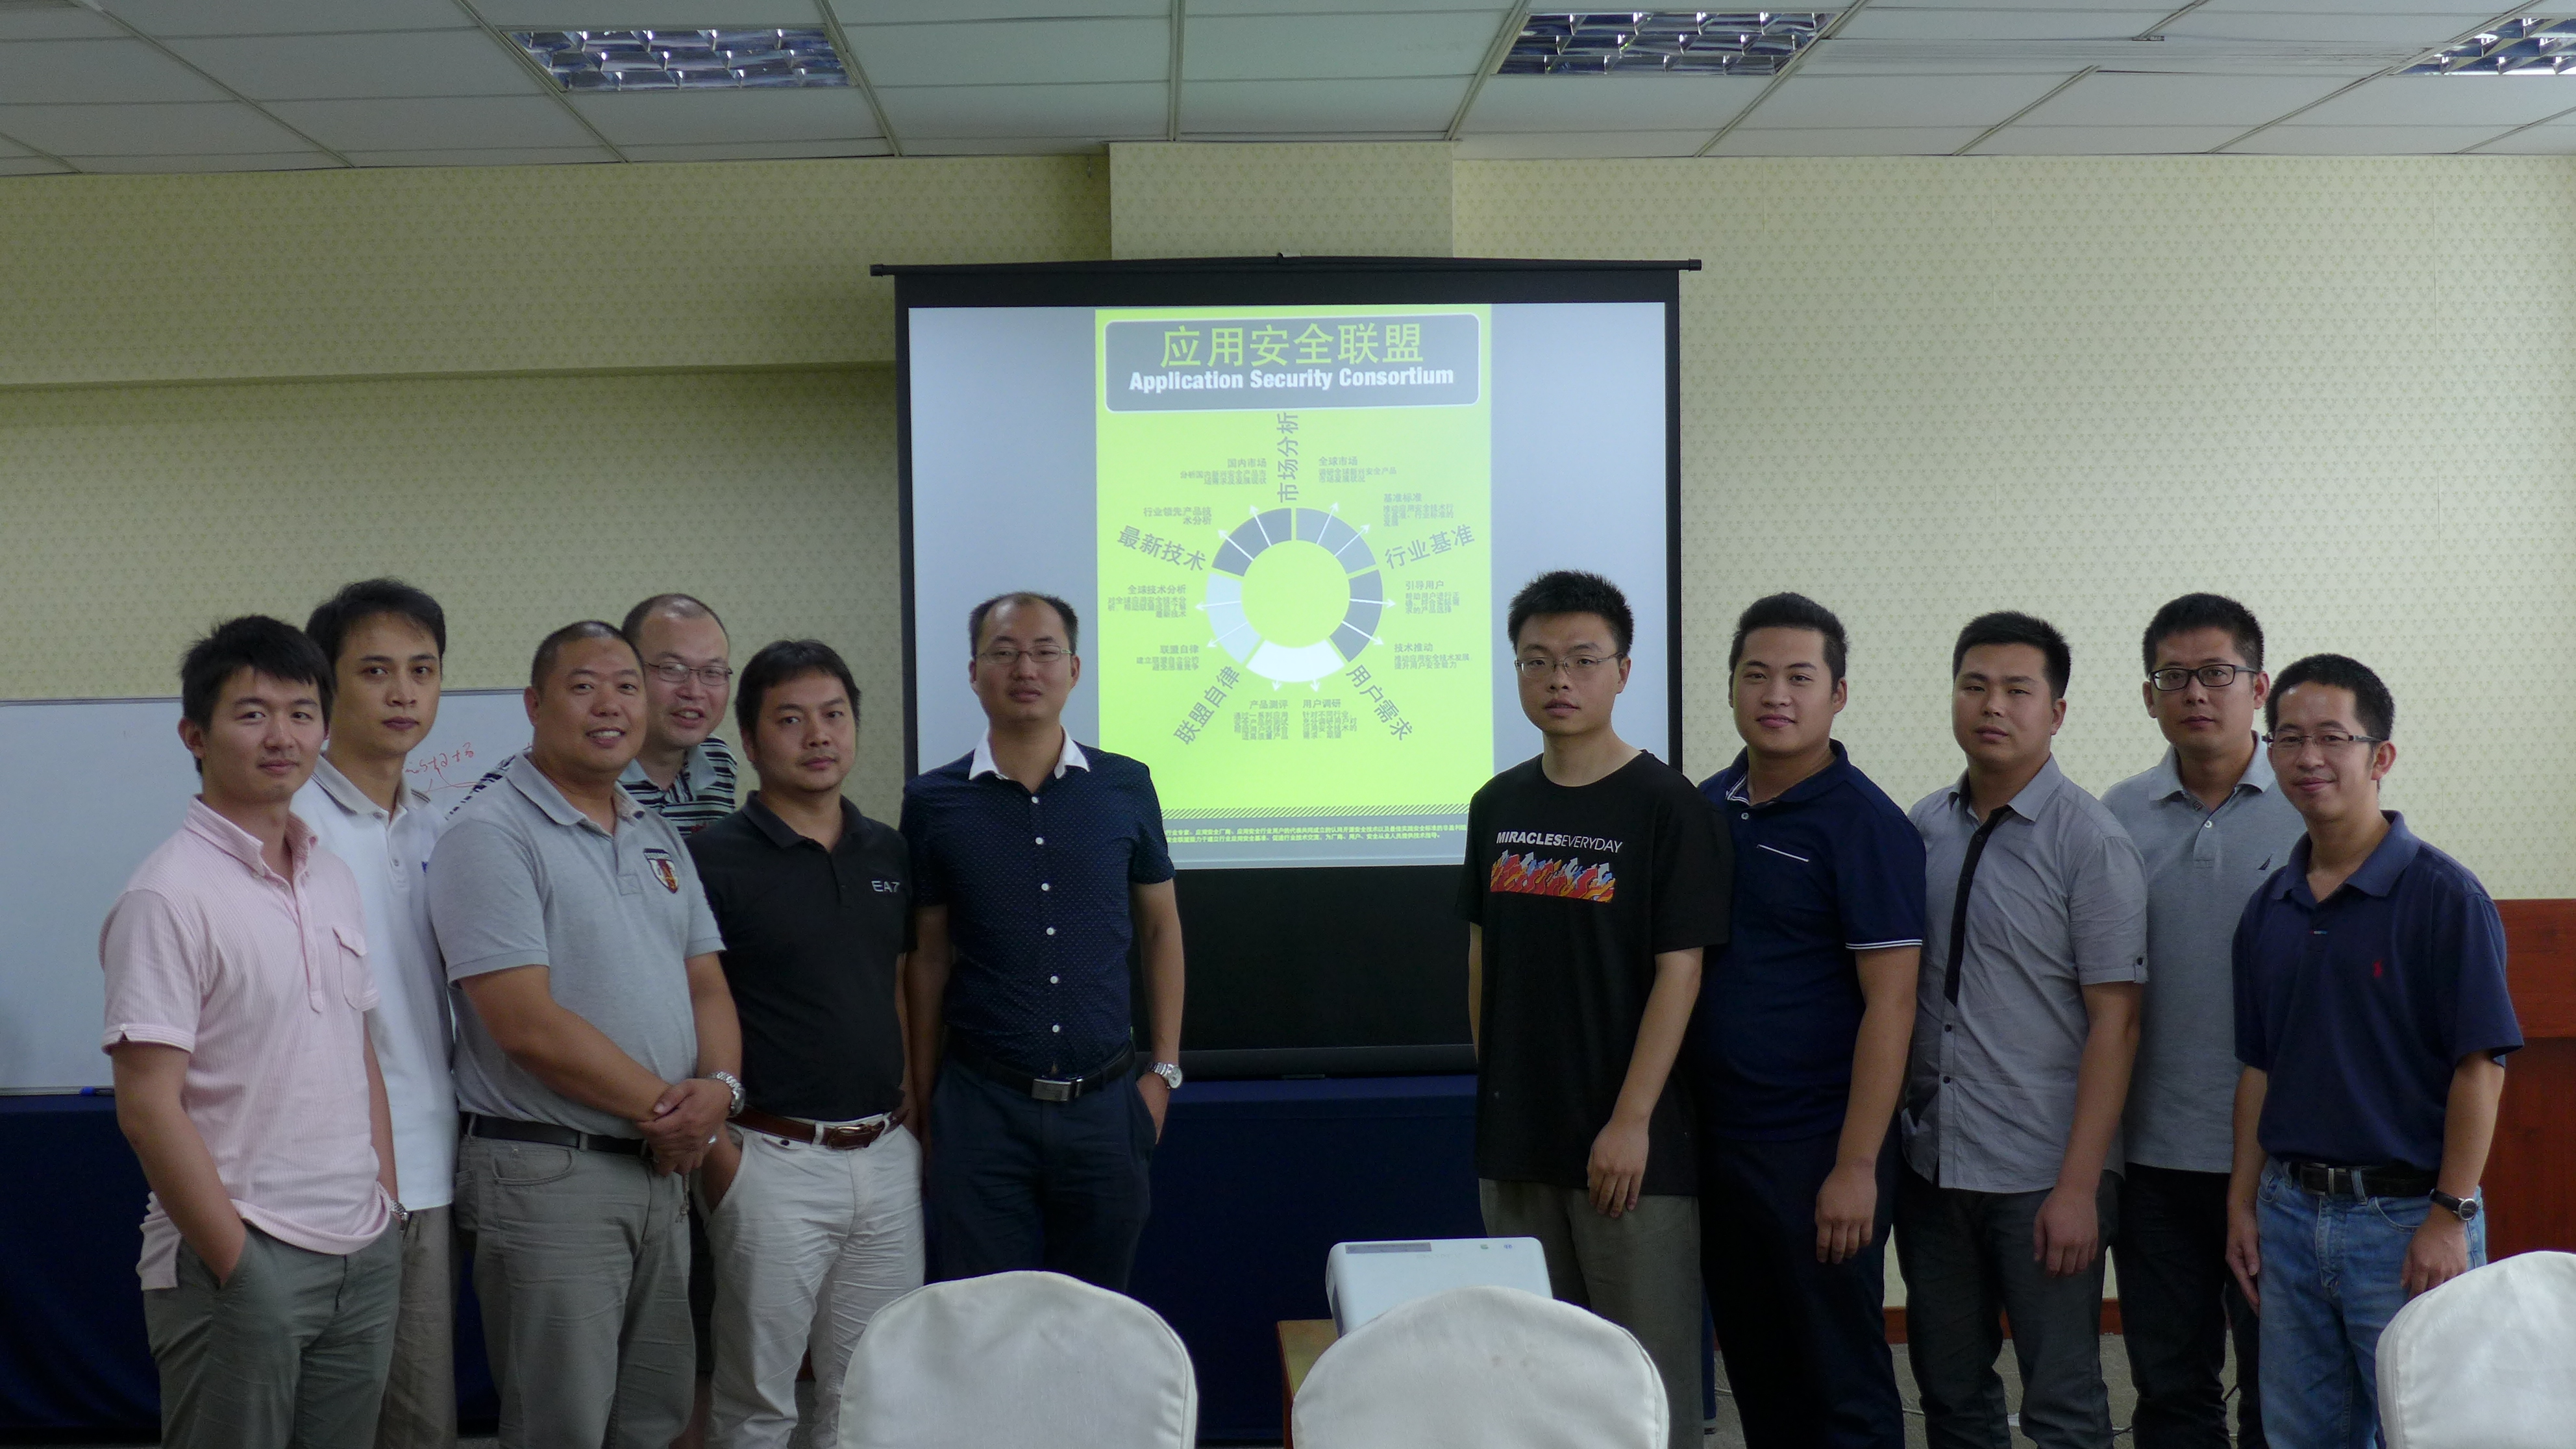
关于论坛
会议名称:ASC 移动物联网安全高峰论坛
会议时间:2016 年 10 月 25 日 – 10 月 26 日
会议地点:中国 · 深圳
参会规模:约 400 人
会议形式:主题论坛 + 展览 + 会前高端培训
主办单位:SecZone 互联网安全研究中心
指导单位:ASC 应用安全联盟 · OWASP 中国 · CSA 大中华区 · 移动互联网安全技术国家工程实验室